Kill State trên Firewall2
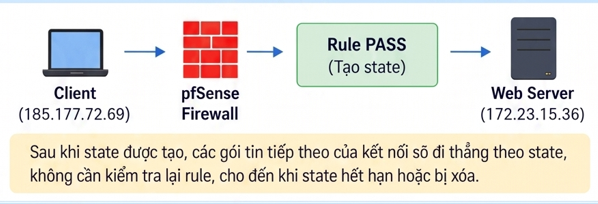
pfSense là một firewall stateful. Khi một kết nối (connection) được cho phép, pfSense tạo một state và các gói tin tiếp theo của kết nối đó sẽ theo state, không cần kiểm tra lại toàn bộ rule-set.
Điều này giúp tăng hiệu năng, nhưng cũng có nghĩa là khi bạn thêm rule chặn (block) mới, các connection đã tồn tại trước đó vẫn tiếp tục hoạt động cho đến khi state hết hạn hoặc bị xóa (kill).
- Bạn vừa thêm IP vào blacklist nhưng IP đó vẫn truy cập được.
- Bạn đã thay đổi rule (black/pass) nhưng các kết nối cũ vẫn hoạt động.
- Bạn muốn ngắt ngay lập tức các kết nối đang hoạt động (ví dụ: IP đang tấn công, quét port, brute force…).
- Áp dụng thay đổi chính sách ngay, không cần chờ timeout của state.
- Khi một kết nối được cho phép, pfSense tạo một state trong bảng state.
- Các gói tin tiếp theo của cùng kết nối sẽ được xử lý theo state, không cần kiểm tra lại rule.
- State tồn tại cho đến khi connection kết thúc, hết hạn (timeout) hoặc bị xóa.
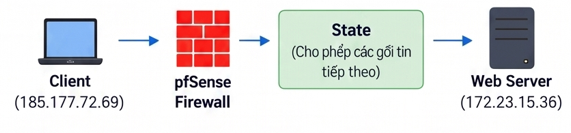
- Rule mới (block) chỉ áp dụng cho các connection mới.
- Các connection đã có state trước đó vẫn tiếp tục hoạt động.
- Để chặn ngay các kết nối cũ, bạn cần xóa state (Kill State).
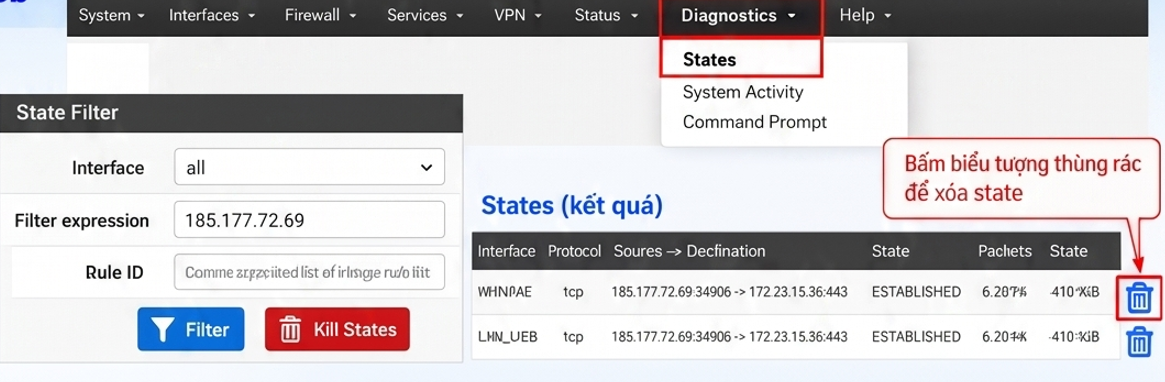
- Vào Diagnostics → States → States.
- Tìm theo IP cần xóa state (Filter expression).
- Bấm biểu tượng thùng rác để xóa state.
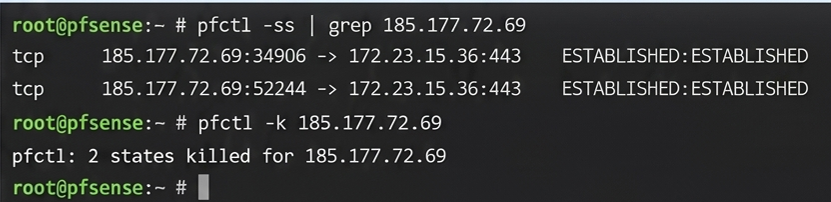
Xem state của IP:
pfctl -ss | grep 185.177.72.69
Xóa toàn bộ state của IP:
pfctl -k 185.177.72.69
• Chỉ nên xóa state của IP/connection cụ thể, tránh dùng pfctl -F state nếu không thực sự cần thiết.
• Sau khi xóa state, nếu IP đó kết nối lại, nó sẽ bị chặn bởi rule mới (nếu rule đúng).
• Bạn có thể thiết lập rule block để các connection mới cũng bị chặn.
• Kill state là thao tác an toàn và bình thường trong quản trị firewall.
Kill state giúp bạn áp dụng rule mới (đặc biệt là rule block) ngay lập tức bằng cách xóa state của các IP/connection đang hoạt động.
Đây là một thao tác an toàn, cần thiết và hữu ích trong quản trị pfSense.
“Thêm IP vào blacklist chưa đủ, hãy xóa state để chặn ngay lập tức!”