ModSecurity: Cách tiết kiệm hàng ngàn đô la chi phí bảo mật WAF mỗi năm
Giới Thiệu ModSecurity: Tường Lửa Ứng Dụng Web (WAF) Miễn Phí Cho Doanh Nghiệp
Trong bối cảnh các cuộc tấn công mạng nhằm vào ứng dụng web (như SQL Injection, XSS) ngày càng gia tăng, việc bảo vệ máy chủ web là ưu tiên hàng đầu của mọi doanh nghiệp. Thay vì đầu tư hàng ngàn đô la mỗi năm cho các thiết bị WAF phần cứng hay dịch vụ Cloud đắt đỏ, ModSecurity mang đến một giải pháp bảo mật mã nguồn mở, mạnh mẽ và hoàn toàn miễn phí.
1. ModSecurity là gì?
ModSecurity là một Tường lửa Ứng dụng Web (Web Application Firewall - WAF) mã nguồn mở hàng đầu thế giới. Nó hoạt động như một lớp bảo vệ trung gian, đứng trước các máy chủ web phổ biến (như Apache, Nginx, IIS) để giám sát toàn bộ lưu lượng HTTP theo thời gian thực và ngăn chặn các cuộc tấn công nhắm trực tiếp vào mã nguồn website.
2. Cách thức hoạt động của ModSecurity
Khác với tường lửa mạng thông thường chỉ chặn IP và Port, ModSecurity có khả năng “đọc hiểu” nội dung của gói tin HTTP. Nó hoạt động dựa trên một tập hợp các quy tắc (Rules Engine), phổ biến nhất là sự kết hợp với bộ quy tắc OWASP Core Rule Set (CRS).
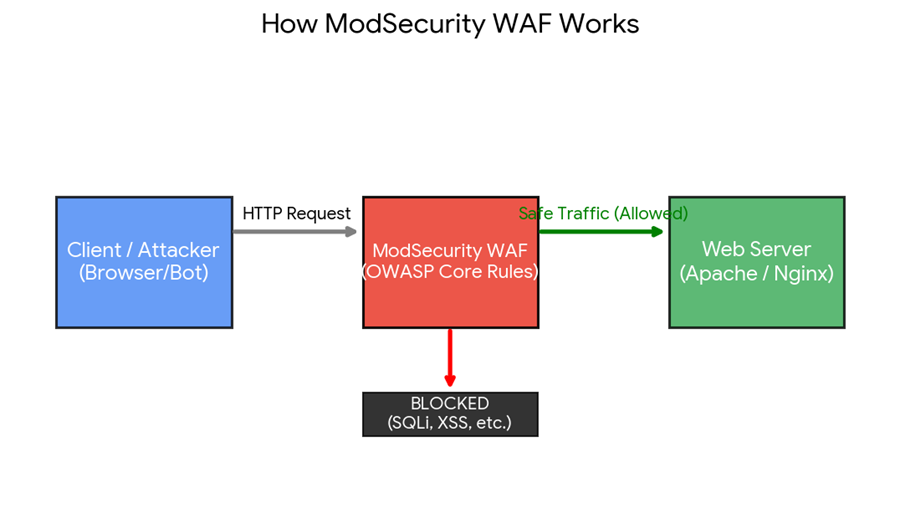
Hình minh họa: Sơ đồ luồng xử lý của ModSecurity WAF
Quy trình bảo vệ diễn ra qua 3 bước:
· Phân tích yêu cầu (Request Analysis): Mọi yêu cầu truy cập từ người dùng (hoặc hacker/botnet) gửi đến máy chủ đều bị ModSecurity chặn lại để kiểm tra các thành phần như Header, Body, URL.
· Đối chiếu quy tắc (Rule Matching): Dữ liệu thu thập được đem ra so khớp với hàng ngàn mẫu tấn công đã biết trong bộ quy tắc OWASP CRS.
· Ra quyết định (Action): Nếu request an toàn, nó được chuyển tiếp (Pass) cho Web Server xử lý. Nếu phát hiện dấu hiệu mã độc (như chèn mã SQL lạ), ModSecurity lập tức từ chối kết nối (Block/Drop) và ghi log cảnh báo cho quản trị viên.
3. Lợi ích vượt trội cho Doanh nghiệp
· Tối ưu hóa chi phí (0 Đồng): Là phần mềm mã nguồn mở, doanh nghiệp có thể triển khai hệ thống bảo mật cấp cao mà không mất phí bản quyền.
· Tuân thủ tiêu chuẩn bảo mật quốc tế: Triển khai ModSecurity giúp các công ty tài chính, thương mại điện tử dễ dàng đáp ứng các tiêu chuẩn khắt khe như PCI-DSS (yêu cầu bắt buộc phải có WAF).
· Bảo vệ lỗ hổng Zero-day (Virtual Patching): Khi ứng dụng có lỗ hổng chưa kịp vá bằng code, SysAdmin có thể viết nhanh một Rule trên ModSecurity để chặn đứng các nỗ lực khai thác lỗ hổng đó ngay lập tức.